Badges RFID : quelles obligations RGPD pour l'employeur ?

Badges RFID : quelles obligations RGPD pour l'employeur ?

Un badge RFID qui enregistre les passages de vos salariés traite une donnée personnelle. Le RGPD s'applique donc dès la première porte équipée, même si la puce ne contient qu'un numéro. Vous êtes responsable du traitement, avec trois formalités à remplir avant la mise en service (registre, information des salariés, CSE), deux durées à ne pas confondre (3 mois pour les journaux d'accès, jusqu'à 5 ans pour le pointage) et une obligation de sécurité qui porte aussi sur la puce elle-même.

Ce guide reprend le cadre CNIL applicable, texte par texte, avec les délibérations, les articles et les chiffres. Il ne remplace pas l'avis de votre DPO ou de votre conseil.

En bref

  • →Un badge qui identifie une personne, ou permet de la réidentifier, traite une donnée personnelle : le RGPD s'applique même sans nom gravé sur la puce.
  • →Trois formalités avant la mise en service : registre des traitements (art. 30), information des salariés (L1222-4), information et consultation du CSE (L2312-38, entreprises d'au moins 50 salariés).
  • →Journaux d'accès : 3 mois. Le pointage suit sa propre durée, jusqu'à 5 ans en archivage intermédiaire : deux traitements, pas un.
  • →AIPD (art. 35) dès que le dispositif surveille de façon constante l'activité ou localise les personnes ; la biométrie y ajoute le règlement type de la CNIL.
  • →La sécurité de la puce relève de l'article 32 : chiffrement, clés diversifiées, désactivation immédiate d'un badge perdu. Une MIFARE Classic se clone depuis 2008.

Pourquoi un badge RFID relève du RGPD

Le raisonnement tient en une phrase : le badge n'est pas un objet anodin, c'est un identifiant relié à une personne, et chaque lecture produit un horodatage. Dès que ce lien existe, vous traitez des données personnelles - et le contrôle d'accès RGPD ne s'arrête pas à la porte : il couvre le lecteur, le logiciel, les journaux et les prestataires.

Donnée personnelle : le badge identifie une personne, pas une porte

Un numéro de puce seul est pseudonyme, pas anonyme. La table de correspondance stockée dans le logiciel de contrôle d'accès suffit à réidentifier son porteur en une requête. C'est cette table qui fait basculer l'ensemble dans le champ de l'article 4.1 du RGPD.

L'horodatage en découle. Date, heure, porte utilisée : chaque passage constitue un « élément relatif aux déplacements des personnes », selon la formulation de l'ancienne norme simplifiée n° 42 de la CNIL. Multipliez les lecteurs, et ces points de passage dessinent un trajet. C'est précisément ce que la CNIL interdit en principe à l'intérieur des locaux.

Conséquence pratique : les principes de l'article 5 s'appliquent (finalité déterminée, minimisation, durée limitée, sécurité). Si vous cherchez d'abord à comprendre à quoi sert un badge dans une organisation, notre article sur l'usage du badge en entreprise pose le décor fonctionnel ; ici, on traite le cadre juridique.

Ce que contient réellement une puce de badge

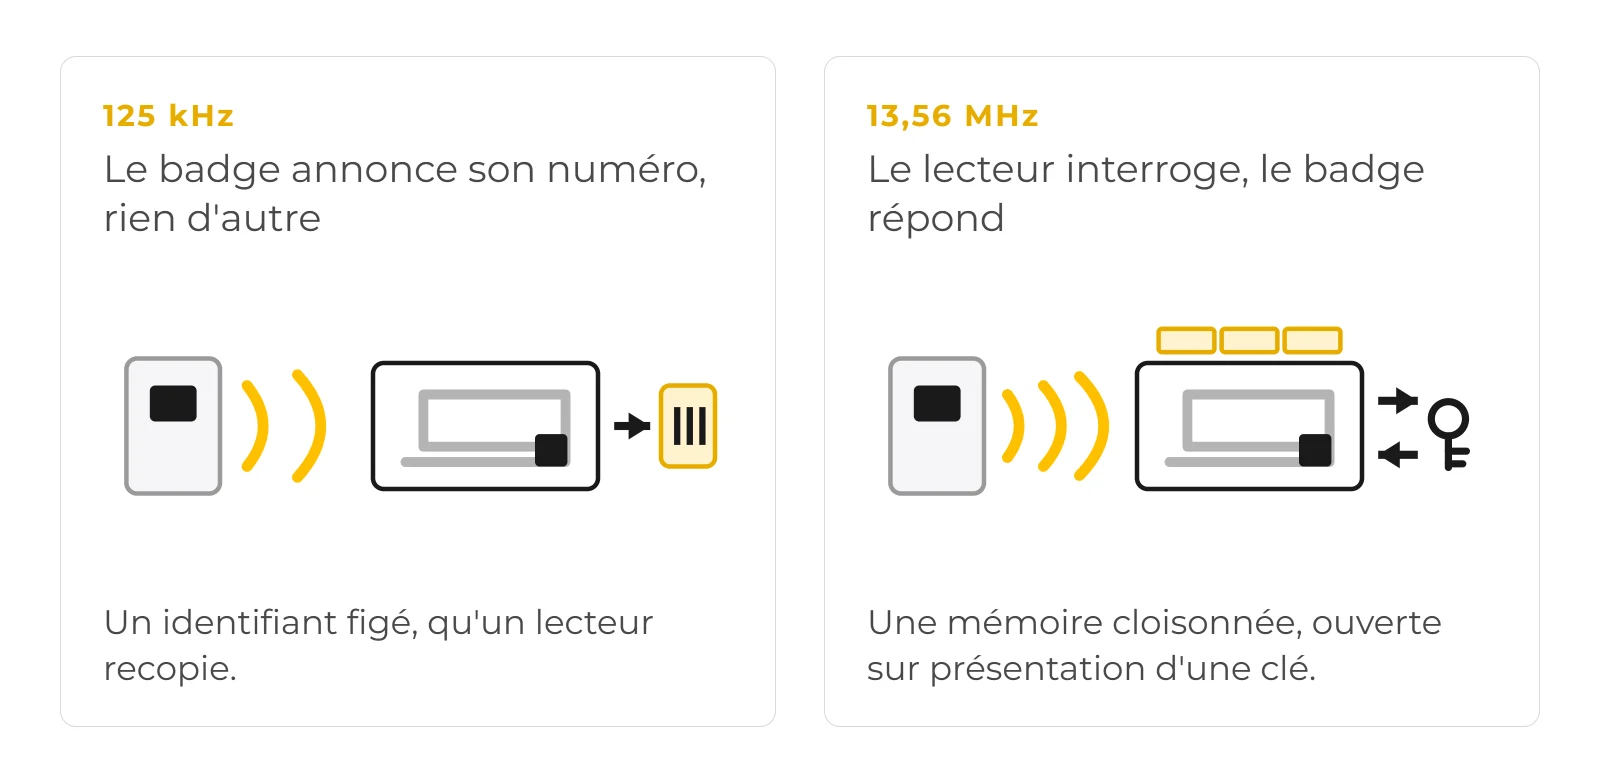
Deux familles cohabitent dans le contrôle d'accès physique, et elles n'offrent pas le même niveau de protection.

En 125 kHz, le badge diffuse son identifiant en clair et n'importe quel lecteur le recopie. En 13,56 MHz, le lecteur doit présenter la bonne clé pour accéder à la mémoire.

125 kHz (LF), famille EM4100. La puce est en lecture seule : elle répète en boucle une trame fixe de 64 bits contenant un identifiant de 40 bits, sans chiffrement ni authentification. N'importe quel lecteur du commerce lit cet identifiant en clair, à quelques centimètres. La lecture seule empêche de réécrire la carte ; elle ne prouve pas que le badge présenté est authentique.

13,56 MHz (HF), famille MIFARE. La puce possède une mémoire organisée en secteurs, protégeable par clés. Les premières générations (MIFARE Classic) reposent sur l'algorithme propriétaire Crypto-1, cassé publiquement en 2008. Les générations suivantes utilisent de la cryptographie moderne (AES) avec authentification mutuelle.

Ce contenu technique a une portée juridique directe. Un identifiant transmis en clair est un identifiant volable : la sécurité de l'article 32 ne porte pas seulement sur le logiciel, elle porte aussi sur ce qui circule entre la puce et le lecteur.

Qui est responsable : employeur, prestataire, bailleur

Le partage des rôles se décide avant la commande, pas après le premier contrôle. Le tableau ci-dessous fixe les positions habituelles.

Acteur Rôle au sens du RGPD Ce que vous devez organiser
Employeur (ou gestionnaire du site)Responsable du traitementFinalités, registre, information, durées, AIPD, sécurité, réponse aux droits
Fournisseur de badges (encodage, personnalisation)Sous-traitant dès qu'il manipule le fichier des noms, photos et numérosContrat conforme à l'article 28, instructions écrites, restitution puis effacement du fichier après production
Éditeur du logiciel de contrôle d'accès, installateurSous-traitant pour l'hébergement, la maintenance, la supervisionArticle 28, localisation des données, journalisation des accès administrateurs, clauses de réversibilité
Bailleur ou gestionnaire d'immeubleResponsable conjoint si les finalités sont communes, responsable distinct s'il gère ses propres accèsÉcrire qui informe, qui purge, qui répond aux demandes ; un accord écrit évite le conflit de consignes
Salariés, CSEPersonnes concernées et instance représentativeInformation préalable, exercice des droits, consultation avant décision
Visiteurs et prestatairesPersonnes concernéesInformation courte et lisible à l'accueil, avant la remise du badge

Un point se perd souvent : l'employeur reste responsable même quand tout est externalisé. Le prestataire exécute ; il ne décide ni des finalités ni des durées.

Avant la mise en service : les formalités obligatoires

Vous n'avez plus de déclaration préalable à déposer à la CNIL. Vous avez, à la place, quatre obligations à documenter - et elles se traitent dans cet ordre, que vous équipiez un site de 15 personnes ou un siège de 1 500 avec des badges d'entreprise nominatifs.

Faut-il encore déclarer son dispositif de badges à la CNIL ?

Non. Le régime déclaratif a disparu avec l'entrée en application du RGPD, et la norme simplifiée n° 42 (NS 42) n'a plus de valeur juridique depuis le 25 mai 2018. Pour situer les choses : la NS 42 correspondait à la délibération n° 02-001 du 8 janvier 2002, qui couvrait le contrôle d'accès aux locaux, les horaires et la restauration collective. La CNIL la maintient en ligne comme repère historique, avec un avertissement explicite.

Ce qui remplace la déclaration :

  • →l'inscription au registre des traitements ;
  • →l'information des personnes et la consultation du CSE ;
  • →l'AIPD quand le risque est élevé ;
  • →les mesures de sécurité de l'article 32 ;
  • →le règlement type sur la biométrie si vous utilisez une empreinte.

Attention au réflexe inverse : « plus de déclaration » ne veut pas dire « plus de formalités ». Un contrôle CNIL commence aujourd'hui par la demande du registre.

Le registre des traitements (art. 30)

Un badge polyvalent ne fait pas un traitement unique. Comptez une ligne par finalité : accès aux locaux, pointage, restauration, gestion du parking. Chaque ligne porte sa finalité, sa base légale, les catégories de données, les destinataires, la durée de conservation et les mesures de sécurité.

La base légale mérite d'être écrite noir sur blanc :

  • →accès aux locaux : intérêt légitime de l'employeur à protéger ses biens et ses personnes (art. 6.1.f) ;
  • →pointage : obligation légale ou exécution du contrat, selon le mode de décompte du temps de travail retenu ;
  • →restauration : gestion du service, facturation des repas.

Votre registre RGPD doit aussi identifier le sous-traitant qui encode les badges et celui qui héberge le logiciel. Un registre de traitement RGPD incomplet se repère vite : il manque la durée, ou la base légale, ou les destinataires. Les trois ensemble, c'est le minimum.

Informer les salariés et consulter le CSE (L1222-4, L2312-38)

L'article L1222-4 du Code du travail est court et sans échappatoire : aucune information concernant personnellement un salarié ne peut être collectée par un dispositif qui n'a pas été porté préalablement à sa connaissance. L'information précède donc l'installation, pas la première paie.

La CNIL précise le contenu attendu : finalités, base légale, destinataires, durée de conservation, modalités d'exercice des droits et possibilité de saisir la CNIL. Une charte informatique, une note de service ou un affichage suffisent, à condition d'être accessibles et datés.

Côté représentation du personnel, l'article L2312-38 impose que le CSE soit informé et consulté avant la décision de mettre en œuvre un moyen de contrôler l'activité des salariés. Le même article prévoit une information préalable sur les traitements automatisés de gestion du personnel. En dessous de 50 salariés, il n'y a pas de CSE ; l'obligation d'information individuelle, elle, ne bouge pas.

Reste l'article L1121-1 : aucune restriction aux droits des personnes et aux libertés individuelles qui ne serait justifiée par la nature de la tâche et proportionnée au but poursuivi. C'est le juge qui l'applique, et c'est souvent par là que les dispositifs tombent.
Une AIPD est-elle obligatoire ?

L'article 35 du RGPD impose une analyse d'impact quand un traitement est susceptible d'engendrer un risque élevé pour les droits et libertés, notamment en cas de surveillance systématique et étendue, de données sensibles ou de traitement à grande échelle. La CNIL ajoute un critère opérationnel : l'AIPD s'impose lorsque le dispositif est susceptible d'engendrer un risque élevé, particulièrement en cas de biométrie.

Deux listes encadrent le raisonnement : la délibération n° 2018-327 du 11 octobre 2018 énumère les 14 types d'opérations pour lesquels une AIPD est requise ; la délibération n° 2019-118 du 12 septembre 2019 énumère les 12 types pour lesquels elle ne l'est pas. Un badge qui relève du premier cas n'a pas besoin d'entrer dans une case nommée « badge » : c'est la finalité qui compte.

Configuration AIPD requise ? Pourquoi
Badge + lecteurs aux portes, journaux purgés à 3 mois, aucune autre exploitationEn principe nonPas de surveillance systématique : registre, information et sécurité suffisent
Mêmes journaux réutilisés pour la paieOui, ou à défaut à documenter sérieusementCroisement de finalités et suivi horaire : risque de détournement de finalité
Lecteurs multipliés à l'intérieur (couloirs, salles de pause, accès intermédiaires)OuiLa CNIL vise la surveillance constante de l'activité des employés
Badge biométrique (empreinte, contour de main)OuiDonnée sensible, risque élevé, règlement type n° 2019-001 à respecter
Badge UHF ou RTLS avec localisation en temps réelOuiLocalisation, et « données de localisation à large échelle » dans la liste de 2018
Badge + vidéo, ou badge nominatif avec photo contrôlée à distanceÀ évaluerCroisement de données et profilage potentiel

Quand l'AIPD est requise, le DPO est associé à la démarche (art. 35.2). L'analyse se refait si vous ajoutez des lecteurs, une finalité ou une technologie - pas seulement au premier déploiement.

Quelles données collecter, encoder et imprimer ?

La bonne question n'est pas « que peut contenir la carte ? » mais « de quoi ai-je besoin pour ouvrir cette porte à cette personne ? ». La réponse tient en deux éléments, et tout le reste doit être justifié un par un.

Identifiant, nom, photo : le strict nécessaire

Pour ouvrir une porte, un numéro de badge et une liste de droits d'accès suffisent. Le nom devient utile à l'accueil ou en cas de contrôle humain. La photo se justifie pour un badge nominatif vérifié visuellement par un agent ; elle ne se justifie pas pour une lecture machine.

La NS 42, utilisée comme repère, listait : identité (nom, prénom, matricule interne), service, zones habituellement autorisées, numéro et date de validité du badge, immatriculation du véhicule pour un parking. Rien de plus.

Une photo sur la carte se justifie quand un agent la vérifie à l'œil. Pour une lecture machine, elle n'ouvre aucune porte de plus.

À éviter sans nécessité impérieuse : date de naissance, numéro de sécurité sociale, données de santé, motif d'absence, photo prise à chaque pointage. Ces éléments n'ouvrent aucune porte et augmentent l'exposition en cas de fuite.

Encodage et impression : ce qui circule sur la puce

L'encodage écrit un numéro dans la mémoire de la puce ; l'impression produit ce qui est visible sur la carte. Les deux se confondent souvent dans les devis, pas dans les risques.

Chez SBE Direct, l'encodage est une option : les badges et cartes RFID existent vierges, avec 7 puces disponibles, et la personnalisation se lance après validation du BAT, pour une livraison en 2 à 3 semaines ; les cartes vierges partent sous 24 à 48 heures.

Deux distinctions à garder en tête avant de signer :

  • →le numéro de série usine, unique et immuable, sert d'identifiant technique ;
  • →le numéro encodé par le site, souvent séquentiel, est prédictible : 1042, 1043, 1044. Un badge perdu se devine.

Un identifiant interne non signifiant, sans matricule ni initiales, vaut mieux qu'un numéro « parlant » inscrit dans la mémoire. Les droits d'accès, eux, restent côté serveur : la puce ne doit pas porter le plan de vos zones sensibles.

Minimisation : les données à ne pas encoder

L'article 5.1.c impose des données adéquates, pertinentes et limitées. Sur une puce, cela se traduit par une règle simple : ne rien écrire qui serve à un attaquant, ni qui survive au départ du salarié.

Trois garde-fous :

  1. Pas de données RH dans la mémoire (matricule, service, dates d'entrée) : la correspondance badge-personne vit dans le logiciel, protégée par des habilitations.
  2. Pas de données en clair sur un support non chiffré : sur une puce LF, tout ce qui est écrit est lisible par n'importe qui.
  3. Un fichier d'encodage encadré : le fichier transmis au prestataire contient noms, parfois photos et numéros. Il relève de l'article 28, avec restitution et effacement documenté après production.

La minimisation n'est pas une précaution théorique : c'est ce que la CNIL a reproché à plusieurs employeurs dans ses mises en demeure sur les badgeuses photo.

Badge d'accès et badgeuse : deux traitements, deux finalités

Un badge de porte et une badgeuse se ressemblent : même support, parfois même lecteur. Ce sont pourtant deux traitements distincts, et les confondre est la première erreur de conformité.

Deux finalités, deux bases légales, deux durées

Le badge de porte poursuit une finalité de sûreté : vérifier qu'une personne est autorisée à entrer, et investiguer une intrusion grâce au journal. La badgeuse poursuit une finalité de décompte du temps de travail : enregistrer les heures d'arrivée et de départ pour la paie. Chacune a sa base légale, son périmètre de données et sa durée.

Usage Finalité à inscrire au registre Durée de conservation
Accès aux locauxSûreté des biens et des personnes : contrôler qui entre et sort, investiguer une intrusionJournaux d'accès : 3 mois
PointageDécompte du temps de travail et établissement de la paieDurée propre au traitement de paie et aux obligations comptables ; les données de pointage ne se conservent pas au titre de la sûreté
CantineGestion des repas et facturation du service de restaurationDurée propre à la restauration collective, distincte des deux précédentes

Trois usages, trois lignes au registre, trois durées, trois périmètres d'accès. Un badge unique ne justifie jamais un traitement unique. Une carte d'accès qui sert aussi de carte de cantine est un cas classique de carte d'accès multi-usage : elle exige trois raisonnements séparés.

Peut-on utiliser les journaux d'accès pour contrôler les horaires ?

Non. La CNIL est explicite dans sa fiche sur l'accès aux locaux et le contrôle des horaires : « un relevé d'une badgeuse visant à contrôler les entrées et sorties d'un bâtiment à des fins de sécurité, ne peut pas être utilisé pour vérifier les horaires des employés ». C'est un détournement de finalité, contraire à l'article 5.1.b.

La badgeuse RGPD n'est donc pas un simple réglage dans le logiciel. Si vous voulez les deux usages, il faut deux dispositifs ou deux paramétrages clairement séparés :

  • →deux finalités distinctes au registre, avec deux bases légales ;
  • →une information qui dit aux salariés que le passage en porte sert à la sûreté, et le pointage à la paie ;
  • →des habilitations différentes : le service sécurité ne consulte pas les heures, la paie ne fouille pas les portes ;
  • →une durée de 3 mois pour les journaux d'accès, une durée propre pour le pointage.

Beaucoup d'organisations se contentent d'un même flux technique pour les deux usages. C'est précisément ce que la CNIL qualifie de détournement.

Combien de temps conserver les données de badge ?

Une seule réponse serait fausse : il y a plusieurs durées, parce qu'il y a plusieurs traitements. Les repères ci-dessous viennent de la NS 42 et de la fiche CNIL actuelle - et ils ne disent pas exactement la même chose, ce qui explique bien des erreurs.

Les 5 ans de la NS 42, ce qu'elles couvrent encore

La NS 42 (délibération n° 02-001 du 8 janvier 2002) fixait des durées précises :

  • →éléments d'identification : 5 ans après le départ du salarié ;
  • →éléments relatifs aux déplacements des personnes : 3 mois ;
  • →traitement de contrôle du temps de travail : 5 ans ;
  • →motifs d'absence : 5 ans, sauf disposition législative contraire ;
  • →paiement des repas : 3 mois pour les données monétiques, 5 ans en cas de retenue sur salaire.

Le texte n'a plus de valeur juridique depuis le 25 mai 2018. Mais la fiche CNIL sur l'accès aux locaux reprend une logique comparable : les données d'identification restent en base active le temps de l'habilitation ; les données de journalisation sont supprimées 3 mois après leur enregistrement ; les données de suivi du temps de travail peuvent être conservées en archivage intermédiaire jusqu'à 5 ans.

Autrement dit, les 5 ans ne sont pas un droit acquis pour tout : ils concernent le pointage et l'identification, pas la trace de vos passages de porte. Confondre les deux, c'est conserver trois ans de trop des données de déplacement.

Automatiser la purge, et repérer les angles morts

Une durée écrite dans un document ne supprime rien. La purge doit être technique, planifiée et prouvable.

Les angles morts que nous rencontrons le plus souvent :

  • →les sauvegardes : une base restaurée sans filtre réinjecte des journaux périmés ;
  • →les exports : un CSV « pour analyser les flux » posé sur un poste de travail échappe à la purge ;
  • →les journaux applicatifs et d'annuaire : l'authentification au logiciel produit ses propres traces, avec une autre durée ;
  • →le prestataire : l'éditeur conserve parfois une copie de supervision sans que personne ne l'ait écrit ;
  • →les badges visiteurs : le registre d'accueil survit à la visite, parfois pendant des années ;
  • →les terminaux mobiles : un lecteur portable qui stocke localement les lectures crée un second fichier.

La parade tient en quatre gestes : purge automatique configurée à 90 jours glissants (pas en fin de trimestre), journal de purge conservé comme preuve, revue annuelle des durées au registre, et clause de suppression en fin de contrat chez chaque sous-traitant.

Archivage intermédiaire : une zone à part, pas une extension de la base

L'archivage intermédiaire n'est pas une astuce pour tout garder. C'est une zone distincte, avec trois règles : accès restreint, pas d'usage courant, justification écrite.

Concrètement, les données de pointage basculées en archivage intermédiaire ne doivent plus alimenter les tableaux de bord RH ni les entretiens. Elles servent à démontrer un fait en cas de litige sur le temps de travail. Si quelqu'un les consulte pour un autre motif, vous êtes revenu dans la base active - sans base légale.

Badge HF, UHF ou RTLS : la technologie change vos obligations

La fréquence détermine la portée de lecture. La portée détermine le niveau de risque. C'est pour cela qu'un choix technique se discute aussi avec le DPO ; notre comparatif des différences entre RFID HF, UHF et NFC aide à poser les usages avant les références produit.

HF (13,56 MHz) : le standard du contrôle d'accès

Portée de quelques centimètres, lecture volontaire : la personne approche son badge du lecteur. C'est le cas le plus simple à justifier, parce que le geste est intentionnel et localisé.

La HF couvre l'essentiel du contrôle d'accès de bâtiment et des badges nominatifs. Deux points à vérifier : la génération de puce (une Classic n'offre pas la sécurité d'une puce à chiffrement moderne) et la manière dont les clés sont gérées.

UHF : portée longue, usages logistiques

Compter d'un à plusieurs mètres, parfois davantage avec une antenne dédiée. On lit un badge à travers un pare-brise, à l'entrée d'un parking, ou une palette dans un entrepôt. L'intérêt est opérationnel ; le risque aussi.

Un badge UHF se lit sans que son porteur ait besoin de le sortir de sa poche. Vous ne contrôlez plus le moment de la lecture, et une antenne mal placée peut capter des passages voisins. Si le badge devient un point de lecture automatique dans un couloir, vous glissez vers la détection de présence - donc vers un dispositif de surveillance, avec AIPD à la clé.

RTLS : localisation en temps réel, le cas le plus sensible

Un système RTLS ne dit pas « a franchi cette porte », il dit « se trouve dans cette zone, à cet instant », en continu. Balises actives, ancres murales, positionnement à quelques mètres : on est dans la localisation, pas dans le contrôle d'accès.

Or la CNIL pose une limite nette : le système mis en place ne doit pas servir au contrôle des déplacements à l'intérieur des locaux. Un RTLS sur des personnes suppose donc une justification métier forte (site à risques, zones interdites, travail isolé), une information renforcée, une AIPD, et des alternatives étudiées sérieusement. La liste de la délibération n° 2018-327 vise d'ailleurs les traitements de données de localisation à large échelle.

Quelle technologie pour quel usage ?

Besoin Technologie Portée typique Niveau d'exigence RGPD
Ouvrir une porte, identifier un porteurHF 13,56 MHzQuelques centimètresStandard : registre, information, sécurité
Accès parking ou barrière sans contactUHF1 à plusieurs mètresRenforcé : information claire, test des lectures parasites
Inventaire d'équipements, logistiqueUHF1 à 10 mètresModéré si l'on suit des objets, élevé si l'on suit des porteurs
Localiser des personnes en continuRTLSQuelques mètres à l'échelle du siteÉlevé : AIPD, base légale solide, information spécifique

Si vous devez acheter des badges, ne payez pas de la portée dont vous n'avez pas besoin : c'est le meilleur moyen de réduire le risque. Le choix de la puce se fait dans le catalogue des badges et cartes RFID, une fois la finalité écrite.

Sécuriser les badges : une obligation RGPD

L'article 32 demande des mesures techniques et organisationnelles appropriées, compte tenu de l'état des connaissances. Sur un badge, cette formule se traduit par une question concrète : que se passe-t-il si quelqu'un copie la puce d'un salarié ?

Clonage de badge : le risque à couvrir

En 2008, une équipe de chercheurs (Nohl, Evans, Starbug et Plötz) a reconstruit l'algorithme Crypto-1 de la MIFARE Classic par analyse de la puce et du protocole, lors de la conférence USENIX Security. La même année, l'équipe de Radboud University publiait « Dismantling MIFARE Classic » : récupération de clés en moins d'une seconde sur du matériel ordinaire, lecture des données, clonage démontré.

Sur une puce 125 kHz de type EM4100, il n'y a même pas besoin d'attaque cryptographique : l'identifiant est transmis en clair. Un lecteur-enregistreur à quelques dizaines d'euros suffit à le copier sur une carte vierge.

Les contre-mesures utiles :

  • →puce à authentification mutuelle et chiffrement moderne pour les zones sensibles ;
  • →clés diversifiées par badge, jamais une clé unique pour tout le parc ;
  • →anti-passback et détection des présentations anormales ;
  • →désactivation immédiate d'un badge perdu, avec traçabilité de la demande ;
  • →protection physique du support : un badge plié casse son antenne, un porte-badge évite ce genre d'incident et garde la puce lisible.

Chiffrement et clés de diversification

Une clé unique pour 800 badges signifie qu'une seule puce compromise ouvre tout. La diversification consiste à dériver une clé par badge à partir d'une clé maître : la compromission reste locale.

La bonne pratique se joue aussi sur le contenu : si un attaquant lit la puce, il ne doit rien y trouver d'exploitable - pas de matricule, pas de liste de zones, pas de niveau d'habilitation en clair. Les droits se calculent côté serveur, à chaque lecture. Pour comparer les générations de puces avant un renouvellement de parc, notre article sur le choix entre MIFARE DESFire et EM4100 détaille les différences de sécurité.

Sécurité des lecteurs et des journaux

Le maillon faible n'est pas toujours la carte. Il est souvent le lecteur mal configuré ou le journal laissé ouvert.

  • →Lecteurs : firmware à jour, paramétrage verrouillé, câblage protégé, pas de lecteur en accès libre permettant de déclencher une ouverture à distance. Notre sélection de lecteurs de badges couvre l'USB multi-fréquences et l'UHF longue portée ; vérifiez surtout la compatibilité avec vos puces existantes.
  • →Console d'administration : authentification multifacteur, comptes nominatifs, habilitations revues chaque année.
  • →Journaux : journalisation des consultations (qui regarde quel passage), et non seulement des ouvertures. La CNIL a publié une recommandation dédiée aux mesures de journalisation ; elle s'applique aussi à votre logiciel d'accès.
  • →Violation de données : un export de journaux égaré reste une violation, à notifier à la CNIL sous 72 heures si elle présente un risque (art. 33).

Ce que l'employeur n'a pas le droit de faire avec un badge

Les limites ne sont pas des recommandations de bon sens : elles sont écrites, et la CNIL les a déjà opposées à des employeurs.

Pas de géolocalisation du salarié

Un lecteur constate un passage à la porte. Ce sont les lecteurs multipliés à l'intérieur qui font basculer le dispositif vers la surveillance.

Un badge RFID ne localise pas, il constate un passage à proximité d'un lecteur. La tentation est de multiplier les lecteurs pour reconstituer un trajet. La CNIL ferme la porte : le dispositif ne doit pas servir au contrôle des déplacements à l'intérieur des locaux.

La distinction avec le suivi d'objets est utile : notre article sur la puce RFID de géolocalisation pour suivre un objet équipé traite des équipements, pas des personnes. Transposer la méthode à un salarié change de régime juridique : géolocalisation, information renforcée, AIPD, et souvent absence de base légale.

Pas de biométrie ni de photo à chaque pointage

La CNIL a mis en demeure plusieurs employeurs le 27 août 2020 pour avoir photographié systématiquement leurs salariés à chaque pointage, jusqu'à quatre fois par jour. Elle a jugé la collecte excessive au regard de la minimisation et leur a laissé trois mois pour se mettre en conformité, une badgeuse classique étant suffisante.

Sur la biométrie, la doctrine est stable : les dispositifs non biométriques (badge, code) doivent être privilégiés dès qu'ils assurent un niveau de sécurité suffisant. L'authentification biométrique n'est admise qu'à titre subsidiaire, avec démonstration de nécessité, AIPD, et respect du règlement type adopté par la délibération n° 2019-001 du 10 janvier 2019.

Pas de surveillance continue ni de sanction automatique

Trois interdits se glissent souvent dans les règlements intérieurs sans que personne ne les remarque.

Surveiller en continu. Des lecteurs dans chaque couloir, à chaque palier, dans chaque salle de réunion : le dispositif ne contrôle plus des accès, il suit l'activité. C'est le cas que vise la liste AIPD de 2018 sous l'intitulé « surveiller de manière constante l'activité des employés ».

Pister les représentants du personnel. La NS 42 excluait explicitement le contrôle du respect des quotas d'heures de délégation et toute entrave à la liberté d'aller et venir des salariés protégés. La fiche CNIL reprend cette limite.

Sanctionner sur un journal brut. Une absence de lecture à 8 h 02 ne prouve pas un retard : télétravail, déplacement, oubli de badge, entrée par une autre porte. Une sanction fondée sur un log non contextualisé est fragile, et une décision entièrement automatisée tombe sous l'article 22 du RGPD.

Les sanctions ne sont pas théoriques : l'article 83 du RGPD prévoit jusqu'à 20 millions d'euros ou 4 % du chiffre d'affaires mondial, et la CNIL dispose de la mise en demeure, de l'injonction et de l'amende.

Badges visiteurs et prestataires

Un visiteur est une personne concernée comme une autre, avec une particularité : il n'a pas signé de contrat de travail, ne connaît pas vos règles internes et repart avec un badge qui ouvre parfois plus de portes que prévu.

Registre des visiteurs : contenu et durée

Le minimum utile : nom, prénom, société, date et heure d'arrivée, nom de la personne visitée, heure de départ. La NS 42 énumérait exactement ces éléments, sans leur fixer de durée propre.

Le visiteur doit pouvoir lire l'essentiel en dix secondes à l'accueil : finalité, durée, destinataires, droits.

La remise du badge est le moment où le visiteur doit être informé, avant la première lecture et non après.

Deux règles suffisent à rester dans le cadre :

  1. Ne collectez pas plus : scanner une pièce d'identité n'est justifié que si un texte l'impose ; une plaque d'immatriculation ne se relève que si le parking est contrôlé.
  2. Fixez et écrivez une durée : la trace de visite n'a pas à survivre à la visite. Si vous devez conserver un historique pour la sûreté, choisissez une durée courte, justifiez-la dans le registre et purgez automatiquement.

Restitution du badge et fin de visite

Le badge visiteur doit être numéroté, non nominatif, et réutilisable. La restitution marque la fin du traitement : un badge non rendu se désactive, il ne reste pas actif « au cas où ».

Sur le plan matériel, un tour de cou pour badge rend le badge visible et facilite son contrôle à distance par un agent, sans lecture électronique. Côté prestataires, ajoutez une clause de confidentialité et un badge distinct : mélanger les populations complique les habilitations et les purges.

Les 7 questions à poser à votre fournisseur de badges

  1. La puce est-elle chiffrée ? Un identifiant en clair se lit avec n'importe quel lecteur du commerce : demandez quel chiffrement s'applique et sur quelle partie de la mémoire.
  2. Les clés sont-elles diversifiées par badge ? Une clé unique pour tout un parc signifie qu'une seule puce compromise ouvre l'ensemble.
  3. Les badges sont-ils compatibles avec nos lecteurs existants ? Fréquence (125 kHz, 13,56 MHz, UHF), protocole et format de numéro : faites-le confirmer par écrit avant commande. Notre guide pour choisir un lecteur de badge et contrôler les accès aide à préparer la question.
  4. Pouvez-vous encoder un identifiant neutre ? Un numéro technique sans nom, service ni matricule évite de faire circuler des données personnelles sur la puce.
  5. Pouvez-vous fournir des échantillons de test ? Un badge par type de lecteur, avant la série complète : c'est la seule façon de détecter une incompatibilité de fréquence.
  6. Que devient le fichier de personnalisation après production ? Il contient noms, photos et parfois matricules : exigez restitution puis effacement documenté.
  7. Quelle est la procédure de désactivation d'un badge perdu ? Délai, canal, traçabilité : c'est une mesure de sécurité au sens de l'article 32.

Checklist RGPD avant de commander vos badges RFID

  1. La finalité de chaque usage est écrite (accès, pointage, cantine, parking).
  2. Le registre des traitements contient une ligne par finalité, avec base légale, destinataires et durée.
  3. L'information des salariés est rédigée, datée et diffusée avant l'installation.
  4. Le CSE a été informé et consulté avant la décision, avec une trace écrite.
  5. La question de l'AIPD est tranchée et documentée, biométrie et localisation comprises.
  6. La durée des journaux est fixée (3 mois) et paramétrée dans le logiciel, sauvegardes incluses.
  7. Les données encodées sont limitées à un identifiant non signifiant.
  8. Le contrat de sous-traitance couvre l'encodage, l'hébergement et l'effacement en fin de contrat.
  9. Les habilitations séparent sécurité et paie, avec une revue annuelle.
  10. La désactivation d'un badge perdu est une procédure écrite, testée et connue de l'accueil.

Pour passer de cette liste à la commande, comparez les badges et cartes RFID : 7 puces disponibles, encodage en option, cartes vierges expédiées sous 24 à 48 heures, personnalisation en 2 à 3 semaines après BAT, tarifs dégressifs à partir de 177,60 € HT la boîte de 200 cartes.

Sources

Ce guide décrit le cadre applicable et ne constitue pas un avis juridique : validez votre dispositif avec votre DPO ou votre conseil.

Un doute sur la puce ou l'encodage ?

Dites-nous vos lecteurs en place, vos finalités et le volume à équiper : nous cadrons la technologie, l'encodage et le format d'identifiant.

Voir les badges et cartes RFID →

FAQ

Faut-il encore déclarer un dispositif de badges à la CNIL ?▾

Non. Le régime de déclaration préalable a disparu avec le RGPD, et la norme simplifiée n° 42 n'a plus de valeur juridique depuis le 25 mai 2018. Vous devez en revanche tenir un registre des traitements, informer les salariés, consulter le CSE quand il existe, réaliser une AIPD si le risque est élevé et sécuriser le dispositif. C'est ce dossier-là que la CNIL demande en cas de contrôle.

Un badge sans nom sur la puce est-il vraiment une donnée personnelle ?▾

Oui. Un identifiant seul est pseudonyme, mais la correspondance entre ce numéro et une personne existe dans votre logiciel ou dans votre fichier d'encodage. Ce lien suffit à rendre la donnée personnelle au sens de l'article 4.1 du RGPD. L'anonymisation supposerait de supprimer définitivement cette correspondance - ce qui rendrait le badge inutilisable pour ouvrir une porte nominative.

Combien de temps conserver les journaux d'accès ?▾

Trois mois après leur enregistrement, selon la fiche CNIL sur l'accès aux locaux et le contrôle des horaires. Cette durée concerne les données de journalisation produites par le dispositif. Les données de suivi du temps de travail relèvent d'un autre traitement et peuvent être conservées en archivage intermédiaire jusqu'à 5 ans. Ne confondez pas les deux : un journal de porte gardé cinq ans est un manquement.

Faut-il consulter le CSE avant d'installer des badges ?▾

Oui, dans les entreprises d'au moins 50 salariés : l'article L2312-38 du Code du travail impose que le CSE soit informé et consulté avant la décision de mettre en œuvre un moyen de contrôler l'activité des salariés, et informé des traitements automatisés de gestion du personnel. En dessous de 50 salariés, l'information individuelle préalable de l'article L1222-4 reste obligatoire.

Peut-on suivre les déplacements d'un salarié avec un badge RFID ?▾

Non, pas en continu. Un badge n'est lu qu'à proximité d'un lecteur : il produit des points de passage, pas une position. Multiplier les lecteurs pour reconstituer un trajet revient à de la géolocalisation, ce que la CNIL exclut à l'intérieur des locaux. Une surveillance systématique exige une base légale solide, une information spécifique et une AIPD - et reste contestable devant un juge.

Qui peut consulter les données de badgeage ?▾

Uniquement les personnes dont la fonction l'exige, pour la finalité déclarée. Les journaux d'accès se consultent en cas d'incident de sûreté, par le service sécurité ; les données de pointage, par la paie et le manager concerné. Le CSE n'accède pas aux données individuelles : il est informé et consulté sur le dispositif. Toute consultation doit être limitée, tracée et couverte par une habilitation écrite.

Que risque l'employeur si son dispositif de badges n'est pas conforme ?▾

Une mise en demeure, une injonction, et une amende pouvant atteindre 20 millions d'euros ou 4 % du chiffre d'affaires mondial (art. 83 du RGPD). En pratique, la CNIL commence par demander des comptes sur le registre, l'information et les durées ; les dossiers de badgeuses photo de 2020 se sont réglés par des mises en demeure avec un délai de trois mois. Le risque social s'y ajoute : un dispositif disproportionné peut être contesté devant le juge.

Melissa Oumaouche
See the author's articles
Melissa Oumaouche

Rédactrice web SEO | +5 ans d'expérience dans la création de contenus optimisés pour les moteurs de recherche. Aujourd'hui Responsable Marketing & Produit chez SBE Direct, elle pilote le positionnement du catalogue produit sur le site e-commerce et les marketplaces, la stratégie de contenu SEO en coordination avec le pôle marketing dont elle est responsable. 

Nous utilisons des cookies pour améliorer votre expérience.